
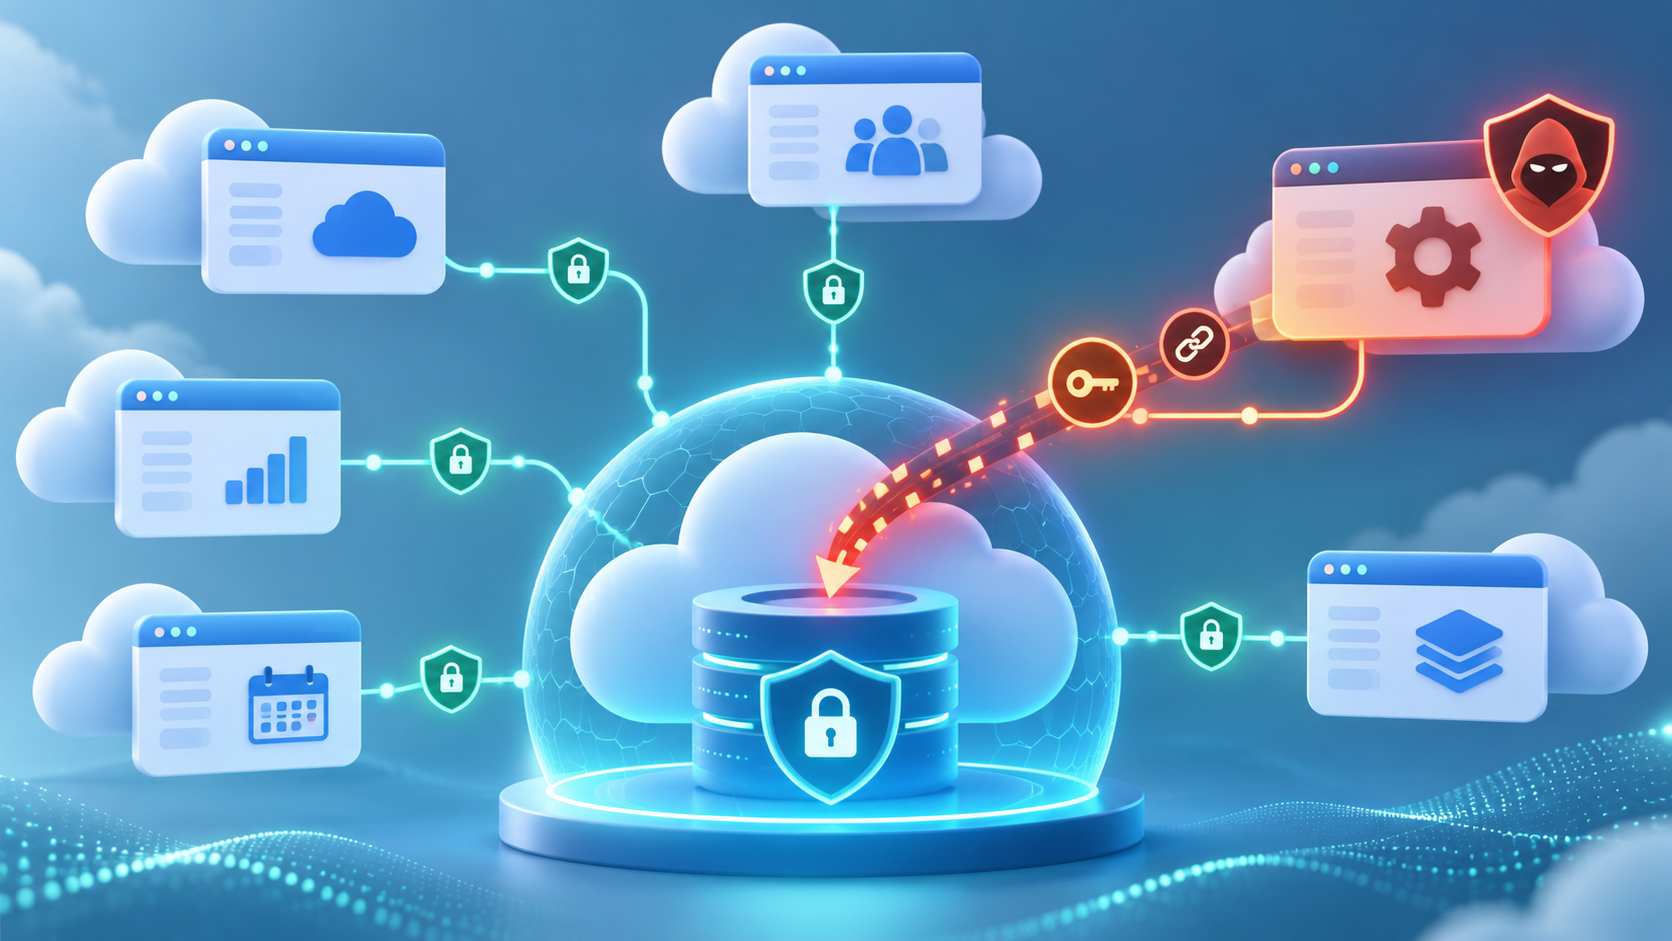
自社で使っているSaaSは安全なはずなのに、連携している別のサービスからデータが抜かれてしまう。そんな「SaaSサプライチェーン攻撃」が、2025年から2026年にかけて相次いで報告されています。本記事では、この攻撃の仕組みと実際の事例、防ぎにくい理由を整理し、SaaS業界で働く人や転職を考える人が押さえておきたい視点をお伝えします。株価や業績の話題とは別に、SaaSの「信頼」を左右するテーマです。
「SaaSサプライチェーン攻撃」とは何か――自社ではなく連携先から入られる
SaaSサプライチェーン攻撃とは、守りの固いSaaS本体を直接狙うのではなく、そのSaaSとつながっている外部サービスや連携アプリを足がかりに、顧客のデータへ入り込む攻撃を指します。正面玄関ではなく、取引先に預けてある「合鍵」を狙うイメージです。
カギになるのは「OAuth」という仕組み
OAuth(オーオース)とは、パスワードを相手に渡さずに、別のサービスへデータの利用を許可するための仕組みです。たとえばAのツールとBのツールをつなぐ際に、一度「このアプリにデータの利用を許可します」と承認すると、許可の証明書にあたる「トークン」が発行されます。
このトークンを持っていれば、その後はパスワードの入力なしでデータにアクセスできます。便利な反面、トークンが盗まれると、攻撃者は正規のアプリになりすまして出入りできてしまいます。
「サプライチェーン」と呼ばれる理由
製造業の部品供給網と同じように、SaaSも多数のサービスが連なって動いています。連携サービスが1社破られると、そのサービスを使う多くの顧客企業へ被害が広がります。どこか一か所が弱いだけで、つながる全体が影響を受ける構造です。
実際に起きた事例――Drift、Gainsight、Klueで何が起きたのか
クラウドセキュリティの調査報告を公開しているCloud Security Alliance(以下CSA)の整理によると、2025年8月から2026年6月にかけて、連携トークンが悪用された事案が3件続きました。いずれも、顧客管理ツールのSalesforceに保存されたデータが、連携アプリ経由で狙われています。
Salesloft Drift(2025年8月)
Salesloftが買収したDriftの連携用トークンが盗まれ、2025年8月8日から18日にかけて、Salesforceのデータが取得されました。影響は700を超える組織に及んだとされています。Salesforce側の脆弱性(システムの欠陥)は使われていないと説明されています。
Gainsight(2025年11月)
Gainsightの公開アプリの連携トークンを使った異常なアクセスが確認され、影響を受けた可能性のあるSalesforce環境は200を超えるとされています。Gainsight自身の説明では、悪用されたのは少なくとも2年以上前に作られた古いトークンで、入手経路は特定できていません。Gainsightのシステムが侵害された証拠も確認されていないとしています。Driftで盗まれたトークンの再利用を指摘する声もありますが、確認はされていません。Driftと直接つながる事件だったとは言い切れない点に注意が必要です。
Klue(2026年6月)
営業・マーケティング向けの競合情報サービスKlueでは、2026年6月11日から12日にかけて不正な動きが検知されました。侵入に使われたのは、2022年に試作用として作られ、使われないまま有効な状態で残っていた古い認証情報だったと説明されています。トークンが影響を受けた顧客組織は195とされる一方、被害を公表した企業は少なくとも12社とされています。
なぜ防ぎにくいのか――パスワードや多要素認証だけでは守りきれない
この攻撃が厄介なのは、不正なアクセスが「正規の許可」の形で届く点にあります。
・ログインを通らない:CSAによると、不正なアクセスは新しいログインではなく、すでに許可された連携アプリの通信として届きました。そのため、Salesforceの認証やログイン監視では見つけられなかったと説明されています。
・多要素認証だけでは防ぎきれない:多要素認証(MFA)とは、パスワードに加えて、スマートフォンでの承認など複数の確認を求める仕組みです。Klueの事案についてセキュリティ企業のDelineaは、攻撃者がMFAを突破する必要すらなかったと指摘しています。MFAが不要になるわけではなく、連携という別の入口も守る必要がある、ということです。
・管理の目が届きにくい:CSAは、Salesloft Driftの事案で被害を受けた環境について、トークンやAPIキー(サービス同士がデータをやり取りする窓口の鍵)といった「人ではないID」が、人間のIDを上回っていたと整理しています。しかも、その多くで、作成から失効までの管理が行き届いていなかったと指摘しています。
また、クラウドサービスには、SaaS事業者と利用企業がそれぞれの範囲でセキュリティ対策を担う「責任共有モデル」という考え方があります。一般に、データやIDの管理、連携の許可は利用企業の側の範囲です。SaaS事業者が堅牢でも、連携の許可をどこまで出すかは、利用企業が管理する必要があります。ガートナーも2026年3月の分析で、SaaS上のAIやAPIによる自動連携が悪用されるケースが増えていると指摘しています。
日本企業にとって他人事ではない理由――国内の状況と制度の動き

国内でも状況は変わりません。クラウドサービスの評価を手がけるアシュアードは、2026年9月1日から10月7日に国内で報道されたセキュリティ事案64件を分析しました。このうちSaaSが関係すると推測されるのは11件でした。ただし、すべてが連携トークンを悪用した攻撃というわけではありません。内訳は、SaaS事業者の管理サイトや外部アプリが侵害された事案が4件、メールやグループウェアの利用者アカウントが乗っ取られた事案が7件です。
侵入経路が公表された3件は、いずれもフィッシング(偽のメールやサイトでIDなどを盗む手口)が起点でした。国内の報道ではアカウント乗っ取りが目立つものの、同社が約5,300のクラウドサービスを調べたところ、約半数でMFAが提供されておらず、利用者がアクセスログを確認できない場合もありました。対策の土台が十分でないSaaSが少なくないことがうかがえます。
サプライチェーン起因の被害は、国内でも目立っています。デジタルアーツの集計では、2026年上半期に国内で公表された不正アクセスは267件で、不動産業向けのクラウドサービスへの不正アクセスだけで67組織に影響が及びました。2026年11月には、国内の有力なSaaSが不正アクセスを公表し、導入企業に影響が広がっています。ただし、国内の事案は手口がさまざまで、連携トークンの悪用に限りません。たとえば10月に公表されたユーザベースのNewsPicksの事案は、連携ではなく、業務用の管理ツールの脆弱性を突いたものでした。SaaSを提供する側も利用する側も、他人事ではない状況です。
制度の面でも、取引先を含めた安全性を問う流れが強まっています。経済産業省と内閣官房の国家サイバー統括室が進める「サプライチェーン強化に向けたセキュリティ対策評価制度」は、企業の対策状況を星の数で見える化し、取引先経由の被害リスクを下げることを狙っています。まず星3と星4が2026年度末ごろに始まる予定で、最上位の星5の具体的な評価内容は、2026年度以降に検討されるとされています。
SaaS業界で働く人、転職を考える人が見ておきたい視点
この問題は、情報システム部門だけの話ではありません。職種ごとに、次のような接点があります。
・営業・SE・CS:顧客から、連携機能の安全性やセキュリティについて質問を受ける場面が増えると考えられます。連携で与える権限の範囲、トークンの管理方法、事故が起きた際の連絡体制を、自分の言葉で説明できることが信頼につながります。
・プロダクト・事業企画:連携機能を増やすほど、攻撃の入口も増えます。Delineaは、OAuthによる連携は単なるソフトウェアの接続ではなく、特権を持つIDとして扱うべきものだと述べ、使われなくなった試作用の古い認証情報は見落とされやすいと指摘しています。連携アプリの権限を特権IDとして管理し、長期間有効な外部アプリのアクセス権を見直し、使わない認証情報を無効にすることが、対策の出発点といえるでしょう。
・転職先を選ぶ人:面接や情報収集の場で、連携アプリの審査や権限管理の方針、事故が起きた際の公表姿勢、第三者認証の取得状況を確認する視点が役立ちます。
IT人材の転職支援を行うレバテックの調査では、セキュリティ職種の求人倍率は2025年12月時点で42.6倍でした。SaaS業界に限った数字ではありませんが、専門人材が足りていない状況がうかがえます。専門職に限らず、セキュリティを理解しているビジネス職は、顧客との対話で強みになる可能性があります。
まとめ
本記事では、SaaSサプライチェーン攻撃が、連携先や連携用のトークンを足がかりに顧客データへ入り込む攻撃であることを整理しました。Drift、Gainsight、Klueの事例では、新しいログインを経ずに、すでに許可された連携の経路でデータが狙われていました。SaaSの安全性は、1社の努力だけでなく、連携でつながる全体で決まります。連携とセキュリティを理解しておくことは、SaaS業界で信頼される人材になるための土台になっていくのではないでしょうか。
